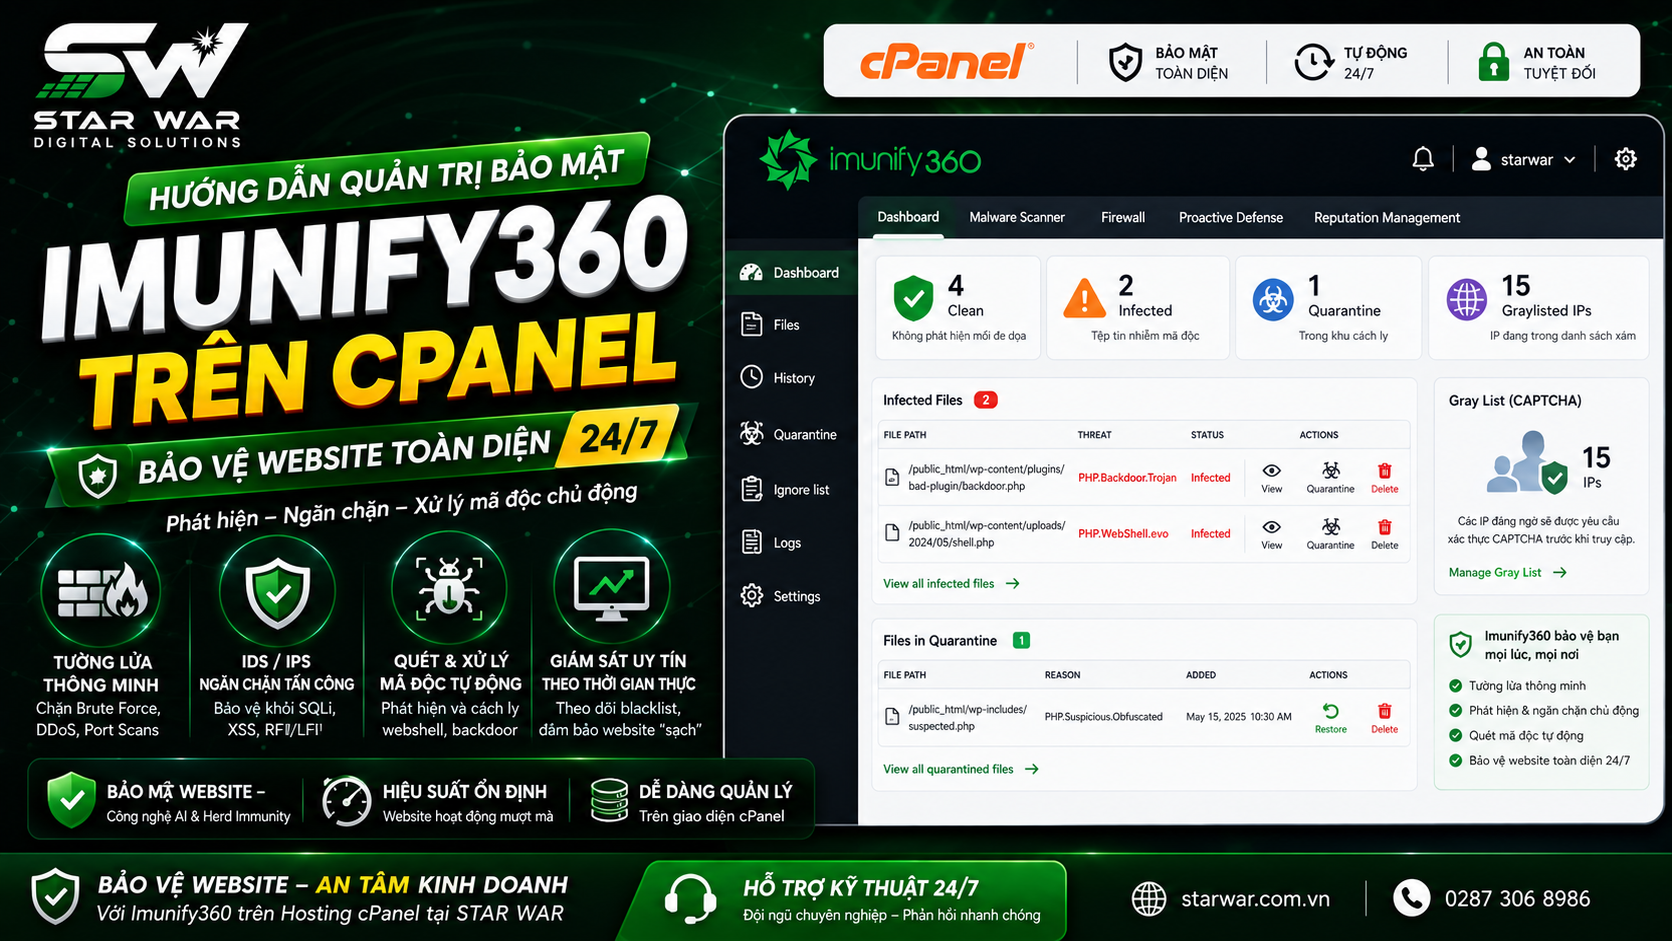
Hướng dẫn quản trị bảo mật với Imunify360 trên cPanel
Trong môi trường vận hành website hiện đại, bảo mật là ưu tiên hàng đầu. Tại STAR WAR Digital Solutions, chúng tôi tích hợp sẵn giải pháp bảo mật toàn diện Imunify360 trên các gói Hosting cPanel để đảm bảo website của bạn được bảo vệ chủ động trước các mối đe dọa từ môi trường mạng.
Imunify360 không chỉ là một tường lửa thông thường; đây là hệ sinh thái bảo mật sử dụng trí tuệ nhân tạo (AI) và công nghệ miễn dịch bầy đàn (Herd Immunity) để phát hiện và ngăn chặn các cuộc tấn công zero-day theo thời gian thực.
Các tính năng cốt lõi của Imunify360
Imunify360 cung cấp lớp phòng thủ đa tầng chuyên biệt cho môi trường Linux Hosting:
- Tường lửa thông minh (Firewall): Kết hợp cơ sở dữ liệu mối đe dọa toàn cầu để ngăn chặn Brute Force, DDoS và quét cổng (Port Scans) một cách chủ động.
- Hệ thống IDS/IPS: Sử dụng bộ quy tắc ModSecurity nâng cao để phân tích lưu lượng HTTP/HTTPS, chặn đứng các lỗ hổng SQL Injection, XSS, RFI/LFI.
- Quét và xử lý mã độc tự động: Tự động quét hệ thống tệp, phát hiện webshell hoặc backdoor và thực hiện cách ly (quarantine) mà không làm gián đoạn dịch vụ.
- Giám sát uy tín (Reputation Monitoring): Theo dõi IP và tên miền của bạn trên các danh sách đen (blacklist) uy tín, đảm bảo website luôn trong trạng thái "sạch" đối với các công cụ tìm kiếm.
Cơ chế Gray List và CAPTCHA
Khi hệ thống phát hiện hành vi đáng ngờ (ví dụ: nhập sai mật khẩu nhiều lần), IP đó sẽ bị đưa vào Danh sách xám (Gray List). Thay vì chặn hoàn toàn gây gián đoạn cho người dùng thật, Imunify360 sẽ yêu cầu xác thực qua CAPTCHA. Nếu vượt qua, IP sẽ được gỡ bỏ khỏi danh sách xám. Cơ chế này giúp giảm thiểu tối đa tình trạng chặn nhầm (false positive) do bot gây ra.
Thao tác quản lý bảo mật trên cPanel
Để quản lý bảo mật cho website tại STAR WAR, bạn thực hiện theo các bước sau:
Bước 1: Truy cập Imunify360
Đăng nhập vào cPanel, tại mục SECURITY, chọn biểu tượng Imunify360 để mở giao diện quản trị.
Bước 2: Kiểm tra và xử lý file nhiễm mã độc
Tại tab chính, hệ thống sẽ hiển thị danh sách các tệp tin bị nghi ngờ hoặc đã xác định là mã độc. Bạn có thể thực hiện:
- View file: Kiểm tra nội dung mã nguồn để xác minh.
- Move to Quarantine: Đưa file vào khu cách ly. File này sẽ bị vô hiệu hóa hoàn toàn, không thể thực thi.
- Delete: Xóa vĩnh viễn tệp tin nếu xác định đó là mã độc nguy hiểm.
Bước 3: Khôi phục file (Restore)
Nếu một tệp tin hợp lệ bị hệ thống nhận diện nhầm (false positive), bạn có thể vào tab Files in Quarantine, chọn tệp tin cần thiết và nhấn Restore để khôi phục về vị trí cũ.
Khuyến nghị từ đội ngũ kỹ thuật STAR WAR
Để tối ưu hóa hiệu quả bảo mật, chúng tôi khuyến nghị khách hàng thực hiện các biện pháp bổ trợ:
- Luôn cập nhật Core WordPress, Theme và Plugin lên phiên bản mới nhất.
- Sử dụng mật khẩu mạnh và kích hoạt xác thực hai yếu tố (2FA).
- Sử dụng nguồn Theme/Plugin uy tín để tránh các lỗ hổng bảo mật tiềm ẩn từ mã nguồn không rõ nguồn gốc.
- Sao lưu dữ liệu định kỳ thông qua các công cụ có sẵn trên cPanel.
Imunify360 là lớp bảo vệ mạnh mẽ ở cấp độ máy chủ, giúp bạn yên tâm tập trung vào phát triển nội dung và kinh doanh. Nếu bạn cần hỗ trợ chuyên sâu hoặc gặp các vấn đề phức tạp về bảo mật, hãy liên hệ với đội ngũ kỹ thuật của STAR WAR Digital Solutions để được hỗ trợ kịp thời.
Bạn đang tìm kiếm giải pháp Hosting an toàn và hiệu suất cao? Khám phá các gói dịch vụ của chúng tôi để trải nghiệm sự khác biệt về bảo mật và tốc độ.